Endüstriyel tesislerde güvenlik duvarı seçimi, standart bir ofistekinden çok farklı dinamiklere dayanır. Talaşlı imalat, montaj hatları ve PLC/CNC altyapılarının bulunduğu üretim ortamlarında yanlış donanım seçimi ya bütçeyi gereksiz tüketir ya da sahada operasyonel körlük yaratır.
Üretim sahasında bir makinenin duruş maliyetini hesaplamak kolaydır; ancak üretim hattındaki bir kontrol ünitesinin veya tasarım dosyalarının tutulduğu yerel sunucunun kilitlenmesinin maliyeti çoğu zaman öngörülemez.
Küçük bir atölyeden yüzlerce personelin çalıştığı entegre bir fabrikaya kadar ağ güvenliği ihtiyacı aynı görünse de ölçek büyüdükçe riskin ve gereksinimin tanımı radikal şekilde değişir. Peki hangi ölçekte hangi firewall çözümü “tam kararında”, hangisi “israf” ya da “yetersiz”?
1. Mikro Ölçek: Butik Atölyeler (2–20 Kullanıcı / Birkaç CNC ve Tasarım PC’si)
Bu ölçekte genelde birkaç CAD/CAM istasyonu, ERP istemcisi ve ağa bağlı 2–3 CNC/PLC ünitesi bulunur. Özel bir IT personeli yoktur; ağ ya yerel bir dış kaynaktan (MSP) destek alır ya da şirket sahibinin veya teknik personelin inisiyatifindedir.
Hangisi yeter?
- Cihaz sınıfı: pfSense/OPNsense kurulu bir mini PC ya da DrayTek Vigor serisi gibi giriş seviyesi UTM/SMB gateway cihazları. MikroTik (hEX/RB serisi) güvenilir bir router/firewall’dur ama UTM değildir; RouterOS’ta IPS ya da gerçek web filtreleme yoktur.
- Asgari gereksinim: Stateful firewall; ofis, CNC ve misafir için ayrı VLAN’lar ve bu VLAN’lar arasında yalnızca gerekli trafiğe izin veren kurallar; uzaktan teknik servis için IPsec ya da WireGuard VPN; DNS tabanlı web filtreleme (Quad9, NextDNS gibi servislerle).
- Eski Windows’lu tezgahlar için: Güncelleme almayan Windows XP/7 kontrol PC’leri ya internete hiç çıkmayan, sıkı kurallı ayrı bir VLAN’a alınır ya da pfSense/OPNsense üzerinde ücretsiz Suricata IPS ile korunur. Lisans bedeli ödemeden de bu makinelerin önüne bir kalkan koymak mümkündür.
Hangisi fazla?
- Yıllık yüksek lisans yenileme bedeli olan kurumsal NGFW’ler (Palo Alto, Check Point, üst seri FortiGate).
- SSL/TLS inspection (şifreli trafiğin açılıp incelenmesi). Bu ölçekte firewall’un işlem gücünü tüketir; CNC kontrollerine ve gömülü cihazlara CA sertifikası yüklenemediği, sertifika dağıtım altyapısı (PKI/AD) da olmadığı için sürekli bağlantı hatası üretir.
Neden?
Lisansı yenilenmeyen kurumsal bir NGFW, 12 ay sonra imza güncellemesi almayan sıradan bir router’a dönüşür. Bu ölçekteki risk hedefli APT saldırıları değil; fidye yazılımları (ransomware), internete açık RDP portlarından içeri sızma ve personelin yanlışlıkla tıkladığı oltalama (phishing) linkleridir. Basit, lisans bağımsız ve tezgahı ofisten gerçekten ayıran bir yapı yeterlidir.
2. Orta Ölçek: İmalathaneler ve Fabrikalar (20–150 Kullanıcı / SCADA, MES, Depo Terminalleri)
Artık sahada el terminalleri, yerel veritabanı sunucuları (SQL/ERP), MES altyapısı ve internete veri gönderen IoT ağ geçitleri devrededir. Şirketin yarım gün bile sevkiyat yapamaması ciddi finansal ve itibar kaybıdır.
Hangisi yeter?
- Cihaz sınıfı: Orta segment NGFW çözümleri (Fortinet FortiGate 60F/80F ya da yeni G serisinden 70G/90G, Sophos XGS 116/126, SonicWall TZ/NSa serisi). Markalar ve model numaraları örnek amaçlıdır.
- IPS (Intrusion Prevention System): Eski Windows sürümleriyle (Win 7, hatta Win XP) çalışan makine kontrol PC’lerini ve HMI’ları ağ tabanlı saldırılara (ör. EternalBlue) karşı sanal olarak yamamak (virtual patching). Dikkat: IPS yalnızca firewall’dan geçen trafiği görür. Aynı VLAN içindeki iki cihaz arasındaki trafik firewall’a hiç uğramaz; bu yüzden bu makineler mutlaka ayrı bir segmentte olmalıdır.
- Endüstriyel protokol farkındalığı: Modbus TCP, OPC UA ve S7 gibi protokolleri fonksiyon kodu seviyesinde denetleyebilmek; örneğin Modbus’ta okumaya izin verip yazma komutlarını engellemek. Talaşlı imalatta bunlara Fanuc FOCAS, MTConnect ve data server’ın FTP/SMB trafiği eklenir; bu trafik de yalnızca ilgili IP’ler ve portlar arasında açılmalıdır.
- Dual-WAN / SD-WAN: Üretim ve e-irsaliye süreçlerinin kesilmemesi için Metro Ethernet + yedek LTE/VDSL hat geçişi.
- Kullanıcı/kimlik bazlı yetkilendirme: Microsoft Entra ID veya yerel Active Directory entegrasyonu.
Hangisi fazla?
- Sadece IT odaklı enterprise paketler ve tam katmanlı sandbox (bulut analiz) abonelikleri; savunma sanayi tedarikçiliği gibi özel bir gereksinim yoksa.
- Yönetimsiz bırakılan her sistem. Sorun açık kaynakta değil, sahipsizliktedir: şirket içinde ya da sözleşmeli bir MSP’de bu yapıyı düzenli yöneten biri yoksa, konfigürasyon hataları üretimi kilitler.
Neden?
Orta ölçekte en büyük tehlike yatay yayılmadır (lateral movement). Muhasebedeki bir bilgisayara bulaşan fidye yazılımı, düz (flat) bir ağda dakikalar içinde tezgah kontrol bilgisayarlarına ve depo sunucusuna sıçrar. Bu nedenle sadece trafiği geçiren değil; segmentler arasındaki trafiği denetleyen, IPS çalıştırabilen ve dış bağlantıları MFA’lı IPsec VPN ya da ZTNA ile sınırlayan bir NGFW şarttır. SSL-VPN son yıllarda en çok istismar edilen giriş noktalarından biri oldu; bazı üreticiler yeni sürümlerde bu özelliği kaldırıp IPsec’e yönlendiriyor.
3. Büyük Ölçek: Entegre Tesisler ve Çok Lokasyonlu Üreticiler (200+ Kullanıcı / Çoklu Hat, Şubeler, Ar-Ge)
Merkez fabrika, ayrı döküm/talaşlı imalat sahaları, fason atölyeler ve uzak depolar tek bir omurgaya bağlanır. OT (Operasyonel Teknoloji) ile IT ayrımında IEC 62443 gibi standartlar referans alınır. Bu standartlar kendi başına zorunlu değildir; ama müşteri sözleşmeleri ve sektör gereksinimleriyle fiilen zorunlu hale gelir. AB’deki müşterilerine tedarik yapan üreticiler, NIS2’nin tedarik zinciri gereksinimleriyle de karşılaşır.
Hangisi yeter?
- Cihaz sınıfı: Yüksek kapasiteli kurumsal NGFW kümeleri (High Availability / Active-Passive; FortiGate 100F/200F serisi, Palo Alto Networks PA-400/PA-1400 serisi ya da Check Point Quantum).
- Donanımsal HA: Cihazlardan biri arızalandığında diğerinin birkaç saniye içinde trafiği devralması. Oturum senkronizasyonu açık olsa bile failover kısa bir kesinti yaratır; ayrıca tek ISP hattı ya da tek çekirdek switch hâlâ tek arıza noktasıdır.
- OT güvenlik motoru: Sahadaki endüstriyel trafiğin derinlemesine analizi (industrial signatures).
- IT/OT DMZ ve mikro segmentasyon: IT ile OT arasında, Purdue modelinin 3.5 seviyesinde bir endüstriyel DMZ (IDMZ) kurulur; iki taraf birbirine doğrudan değil, bu ara bölgedeki sunucular üzerinden konuşur. Üretim hücreleri (cell-level security) de birbirinden izole edilir.
- Merkezi log ve SIEM entegrasyonu: Siber olay incelemesi ve KVKK gereksinimleri için değiştirilemez, merkezi loglama.
Hangisi fazla?
Bu ölçekte “güvenlikte fazlalık” nadiren cihaz özelliğinden kaynaklanır; asıl fazlalık kullanılmayan özelliklere ödenen lisanslardır. Uygulanamayan mikro kurallar ya da IT ekibinin yönetmeye vakit bulamadığı aşırı karmaşık modüller sadece maliyet yaratır.
Neden?
Büyük ölçekte sorun “cihazın trafiği taşıması” değil, kesintinin maliyetidir. Tek bir router ya da tekil firewall noktası (Single Point of Failure) kabul edilemez.
Her Ölçekte Geçerli Olanlar
- Makine üreticisinin uzaktan erişim cihazları: OT’deki en büyük delik çoğu zaman firewall’un etrafından dolaşan cihazlardır: tezgaha bağlanmış eWON ya da SINEMA RC gibi uzaktan erişim modemleri veya kontrol PC’sine kurulmuş TeamViewer. Bu bağlantılar envantere alınmalı, kullanılmadığında kapatılmalı ve mümkünse firewall üzerinden, kayıt altında açılmalıdır.
- Firewall’un kendi güvenliği: Son yıllarda en çok istismar edilen cihazlar bizzat internete bakan firewall’lar ve VPN geçitleri oldu. Firmware düzenli güncellenir, yönetim arayüzü WAN’a asla açılmaz, konfigürasyonun yedeği cihaz dışında saklanır.
- MFA ve açık port disiplini: Dışarıdan gelen her erişimde MFA kullanılır; RDP gibi servisler internete doğrudan açılmaz.
- 5651 yükümlülüğü: Personele ya da misafirlere internet erişimi sağlayan her işletme, ölçeğinden bağımsız olarak toplu kullanım sağlayıcı sayılır ve iç IP dağıtım loglarını zaman damgalı olarak saklamakla yükümlüdür.
- Yedek: Güvenlik duvarı fidye yazılımını yavaşlatır; şirketi geri getiren ise yedektir. Snapshot, dışarıda tutulan değiştirilemez bir kopya ve düzenli geri dönüş testi her ölçekte firewall kadar önemlidir.
Yedeğin CAM dosyaları özelinde nasıl kurulacağını Kalıphanede CAM Dosyalarını Kaybetmemek İçin 6 Kural yazısının 6. kuralında anlattık. Kutuyu almakla işin bitmediğini, kurulan her sistemin bir sahibi olması gerektiğini ise Danışman Raporu Neden Çekmecede Kalır? yazısında tartıştık.
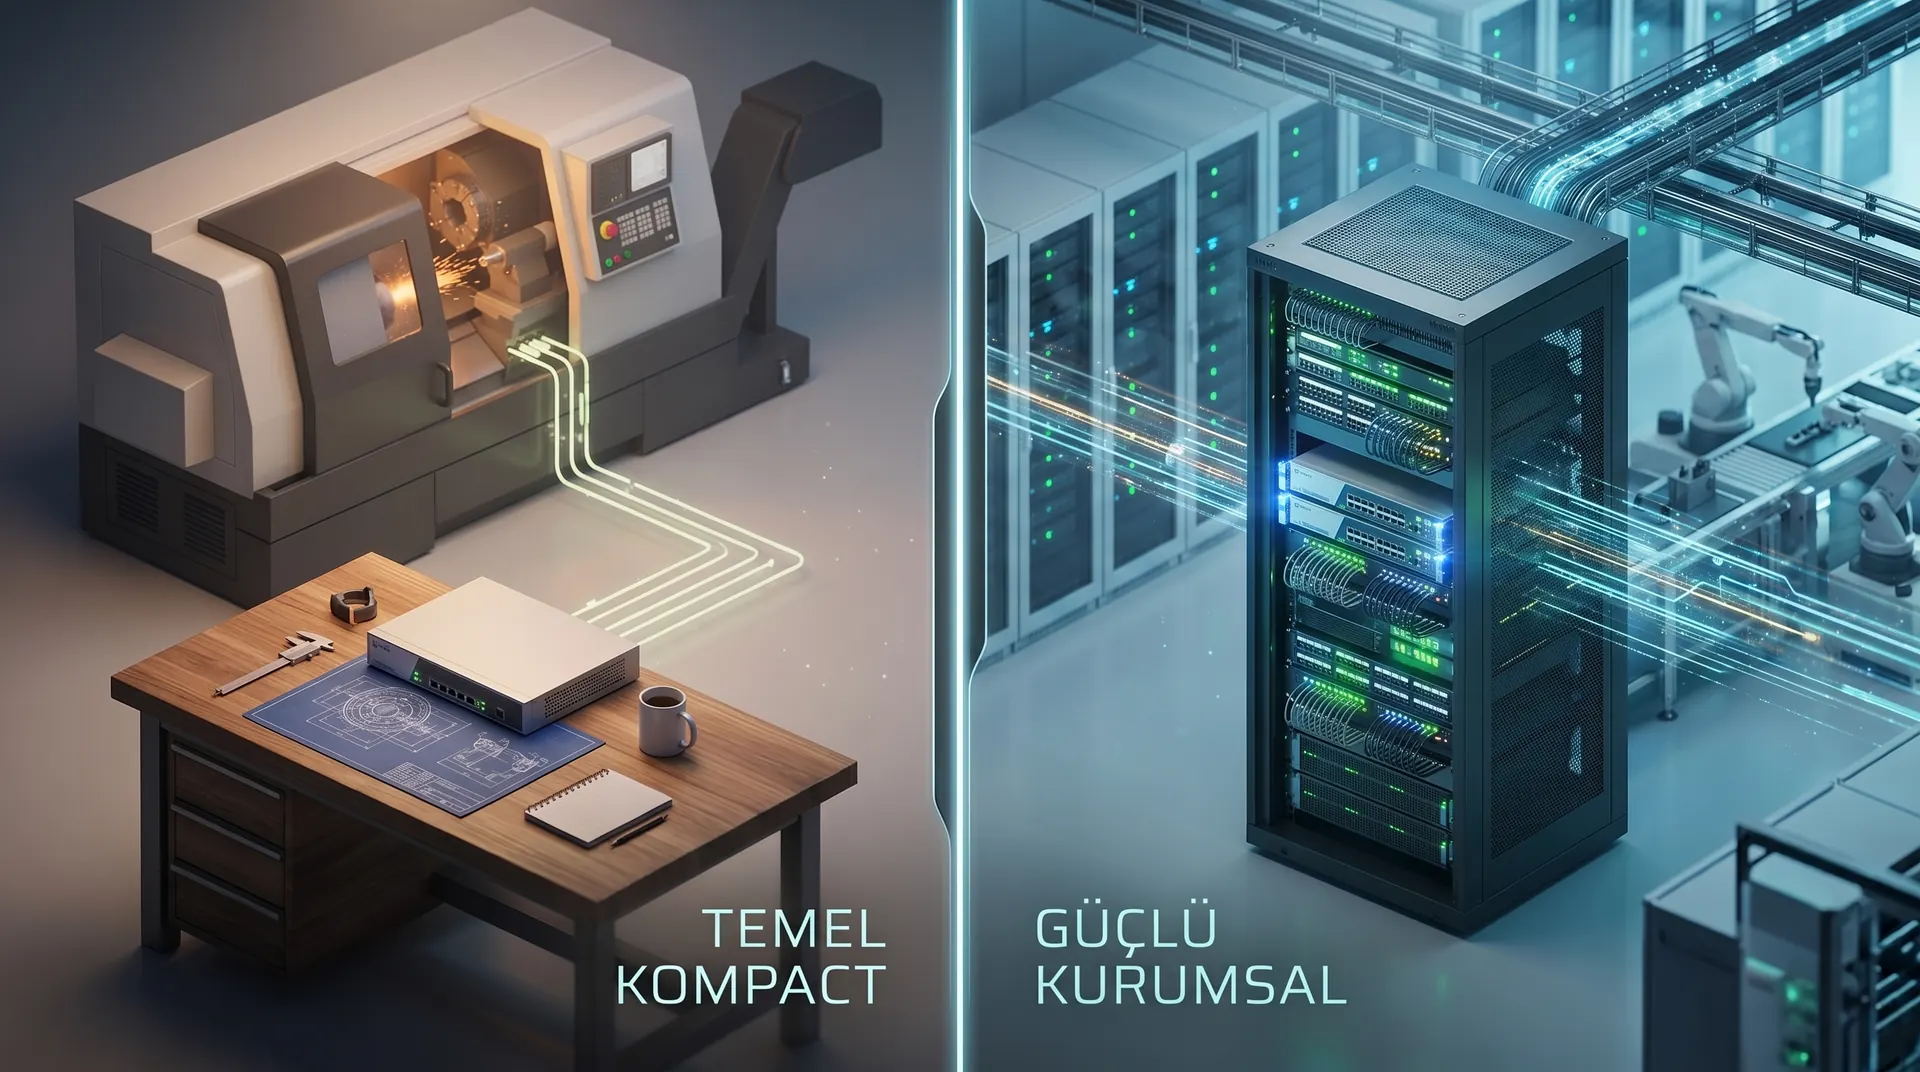
Karşılaştırma Matrisi
| Kriter / Ölçek | Küçük Atölye (2–20 Kullanıcı) | Orta Boy İmalathane (20–150 Kullanıcı) | Büyük Tesis (200+ Kullanıcı / Çok Lokasyon) |
|---|---|---|---|
| Örnek donanım | pfSense/OPNsense mini PC, DrayTek, MikroTik (router) | FortiGate 60F/80F/90G, Sophos XGS | FortiGate 100F+, Palo Alto PA-400/1400 (HA küme) |
| Yıllık lisans zorunluluğu | Düşük / isteğe bağlı | Yüksek (IPS ve web filtreleme şart) | Zorunlu (kurumsal güvenlik motorları) |
| Yedeklilik (HA) | Genelde gereksiz (konfigürasyon yedeği yeterli) | Opsiyonel ama önerilir | Şart (Active-Passive küme + yedek hat) |
| VLAN ihtiyacı | 3 (Ofis, CNC, Misafir) + aralarında kural | 6–10 (Yönetim, Muhasebe, ERP, CNC/OT, SCADA, El terminalleri, Misafir) | Purdue modeli (Seviye 0–5, 3.5’te IDMZ) |
| Uzaktan erişim | WireGuard / IPsec VPN | MFA’lı IPsec VPN / ZTNA | ZTNA, SAML 2.0 / Entra ID entegreli erişim |
Tesis Yöneticileri İçin Pratik Karar Kuralı
- “Kutuyu almakla iş bitmiyor”: Güvenlik duvarının maliyeti satın alma fiyatı değil; 3 yıllık lisans + yönetim maliyetidir. Bütçesi olmayan bir işletmenin kurumsal NGFW alıp ertesi yıl lisansını yenilememesi, parasını çöpe atması demektir.
- Kural basit: Sahada güncelleme almayan eski makineler (Win XP/7/Embedded) varsa, önce bu makineler ayrı ve internete kapalı bir segmente alınır; ardından segmentin önüne IPS konur (mikro ölçekte Suricata, orta ölçekte UTM/NGFW). İzolasyon birincil korumadır, IPS onu tamamlar.
- Önce segmentasyon: Dünyanın en pahalı güvenlik duvarını da alsanız, muhasebe bilgisayarı ile CNC kontrol ünitesi aynı subnet üzerindeyse ya da ayrı VLAN’larda olup aralarında kural yoksa, o güvenlik duvarı hiçbir işe yaramaz. Çözüm kutuda değil, doğru ağ mimarisindedir.